

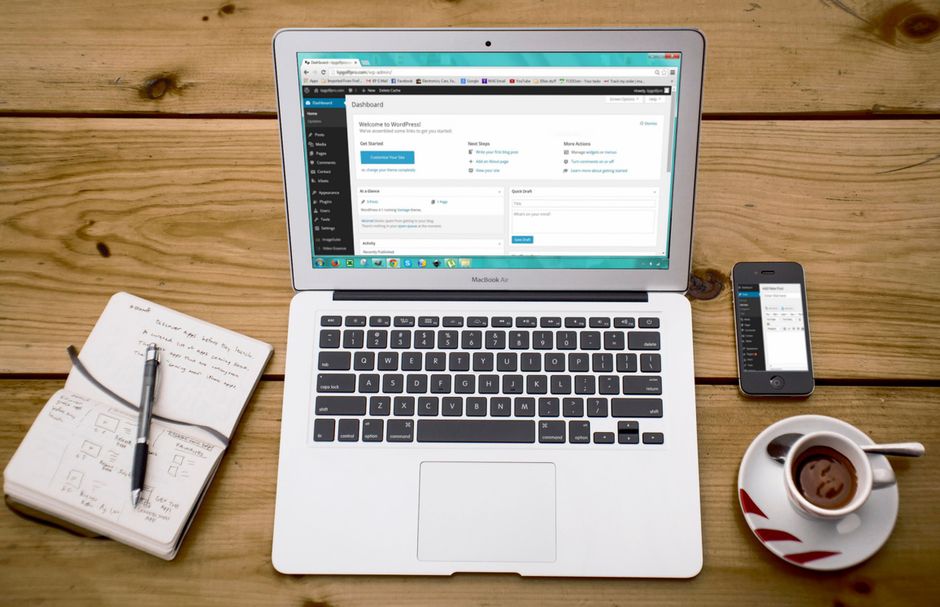
WordPress es uno de los sistemas de gestión de contenido (CMS) más populares en el mundo, albergando más del 40% de todos los sitios web. Sin embargo, su popularidad también lo convierte en un objetivo atractivo para los ciberatacantes. Recientemente, se han identificado varias vulnerabilidades en WordPress que pueden comprometer la seguridad de los sitios web. En este artículo, exploraremos algunos de los problemas más recientes y ofreceremos soluciones prácticas para proteger tu sitio.
Vulnerabilidades Recientes en WordPress
En el último año, se han descubierto varias vulnerabilidades críticas en WordPress y sus plugins. Entre las más destacadas se encuentran:
- Inyección de SQL: Esta vulnerabilidad permite a los atacantes ejecutar consultas maliciosas en la base de datos de WordPress, lo que puede llevar al robo de información sensible.
- Cross-Site Scripting (XSS): Los ataques XSS permiten a los atacantes inyectar scripts maliciosos en las páginas web, afectando a los usuarios que las visitan.
- Exposición de Datos: Algunas vulnerabilidades permiten que los atacantes accedan a información confidencial almacenada en el sitio.
Estas vulnerabilidades no solo afectan a los sitios individuales, sino que también pueden tener un impacto en la reputación de la plataforma WordPress en su conjunto. Según datos de ENISA, la proliferación de ciberataques puede resultar en pérdidas financieras significativas para las empresas afectadas.
Cómo Proteger tu Sitio de WordPress
La protección de un sitio de WordPress requiere un enfoque proactivo. A continuación, se presentan algunas estrategias efectivas para mitigar las vulnerabilidades:
- Mantén WordPress Actualizado: Asegúrate de que tu instalación de WordPress, así como todos los plugins y temas, estén siempre actualizados a la última versión. Las actualizaciones suelen incluir parches de seguridad que corrigen vulnerabilidades conocidas.
- Utiliza Plugins de Seguridad: Existen numerosos plugins de seguridad, como Wordfence y Sucuri, que pueden ayudar a proteger tu sitio de ataques. Estos plugins ofrecen funciones como cortafuegos y escaneos de malware.
- Implementa Autenticación de Dos Factores: La autenticación de dos factores (2FA) añade una capa adicional de seguridad, dificultando el acceso no autorizado a tu sitio.
- Realiza Copias de Seguridad Regularmente: Mantener copias de seguridad regulares de tu sitio te permite restaurar rápidamente tu contenido en caso de un ataque exitoso.
Además, es recomendable seguir las directrices de ciberseguridad publicadas por INCIBE y la Oficina AceleraPyme de la Cámara de Valencia, que ofrecen recursos y consejos adaptados específicamente a las necesidades de las PYMEs.
Conclusiones
La ciberseguridad en WordPress es un tema crítico que no debe ser ignorado. La identificación y mitigación de las vulnerabilidades más recientes son esenciales para proteger tanto tu sitio web como la información de tus usuarios. Al implementar medidas de seguridad efectivas y mantenerte informado sobre las últimas amenazas, puedes reducir significativamente el riesgo de ataques cibernéticos. Recuerda que la prevención es la clave en el mundo digital actual.
Para más información sobre ciberseguridad y recursos específicos para PYMEs, visita el sitio de Acelera PYME y mantente al tanto de las últimas novedades de la Comisión Europea sobre ciberseguridad.